DASH: één login, één dashboard, één uitknop
Geplaatst: 2026 | Categorie: Identiteit & Platform
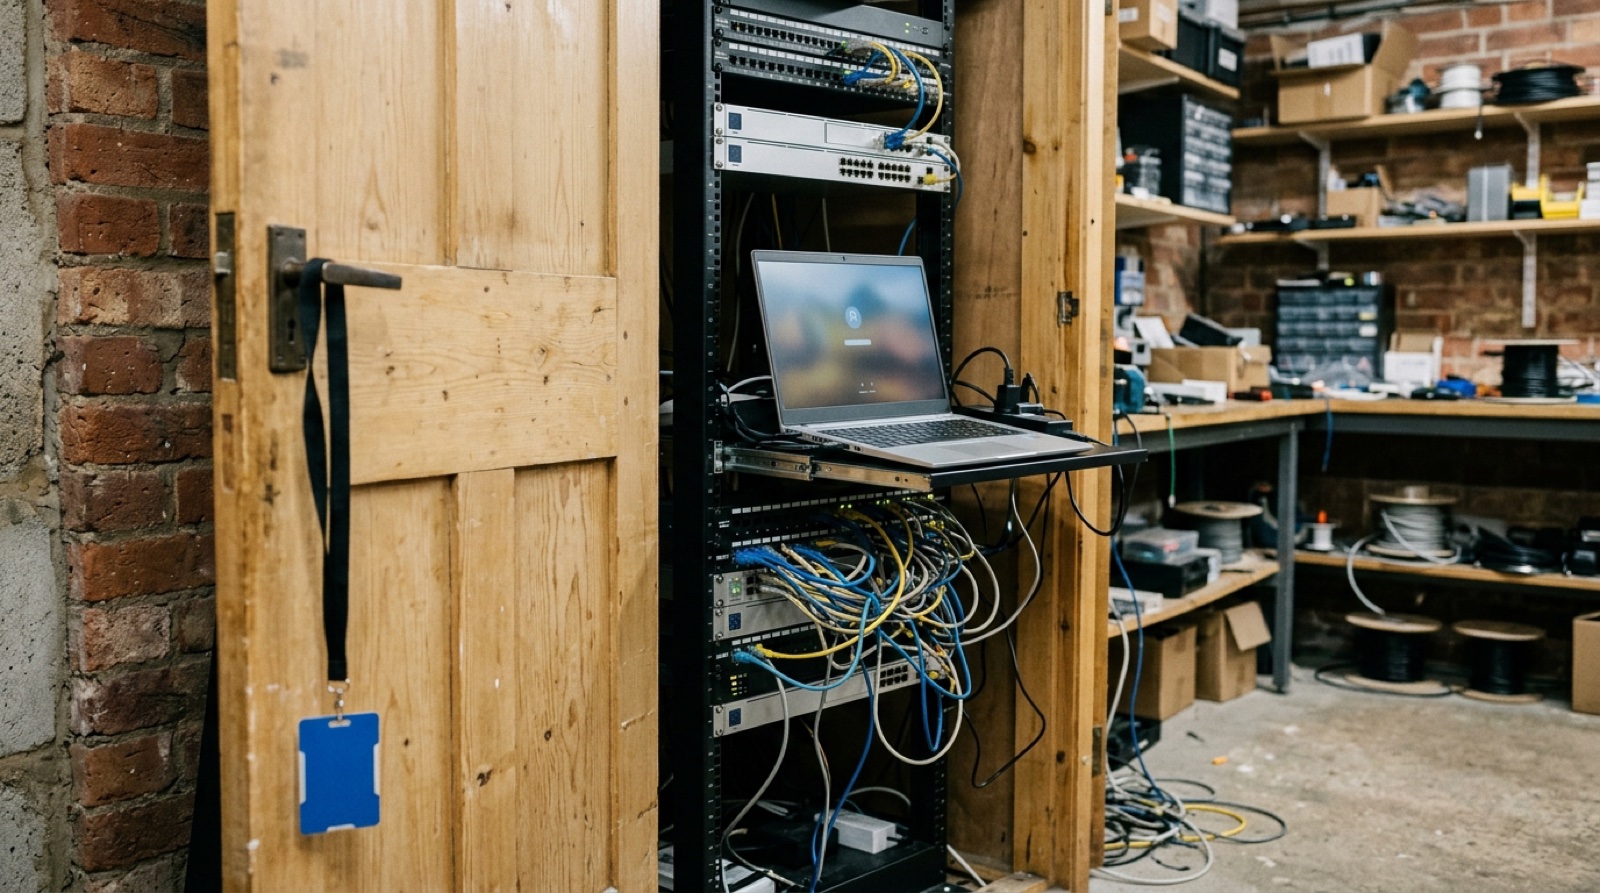
Het probleem van de laatste werkdag
Iemand neemt ontslag. Vrijdag is zijn laatste dag. Donderdagnamiddag begint iemand op kantoor aan een lijstje.
Mail, uiteraard. De projecttool. De facturatie-app. Dat wagenparkding dat niemand gebruikt maar waar iedereen een account op heeft. De demohosting. Het CRM dat de verkoper in 2023 zelf opzette en aan niemand vertelde. Het dashboard met de klantcijfers.
Zeven tools, zeven beheerpanelen, zeven keer “weet je zeker dat je deze gebruiker wil verwijderen”. En dat zijn alleen die je je herinnerde.
Drie maanden later merkt iemand dat de ex-collega nog altijd kan inloggen op de achtste tool.
Niemand was slordig. Er was gewoon geen lijst, want er was nooit één plek waar die lijst kon staan.
Elke tool brengt zijn eigen login mee
Dit overkomt elk bedrijf dat meer dan twee interne applicaties bouwt of koopt. Elke tool komt met een eigen gebruikerstabel. Een eigen wachtwoord-vergetenflow. Een eigen idee van wat een beheerder is.
De kosten zijn stil maar echt:
- Onboarding duurt dagen in plaats van minuten, want een nieuwe collega heeft zeven handmatig aangemaakte accounts nodig
- Wachtwoorden worden hergebruikt over alle zeven heen, want niemand onthoudt er zeven sterke
- Niemand kan zeggen wie waar toegang toe heeft zonder zeven beheerpanelen te openen
- Offboarding is een lijstje dat iemand moet onthouden, en lijstjes worden vergeten
Het standaardadvies is een enterprise identity-pakket kopen. Dan blijkt het per gebruiker per maand te kosten, zes weken implementatie te vragen, en te verwachten dat je interne tools een dialect van SAML spreken waarvan niemand in je team de specificatie ooit las.
 Zeven applicaties, zeven ingangen, en zeven plekken om aan te denken op iemands laatste werkdag.
Hoe wij het dichtkleefden
DASH is de voordeur. Eén identiteit, één dashboard met tegels, één plek om iemand uit te zetten.
Het is een volwaardige OpenID Connect-provider. Je interne apps stoppen met hun eigen loginscherm en laten DASH het werk doen. De gebruiker klikt op een tegel, DASH ondertekent een token, de app vertrouwt dat token en laat hem binnen. Geen tweede wachtwoord. Geen tweede gebruikerslijst.
Stap 1: registreer de app. In het superadmin-paneel voeg je een connected app toe: naam, slug, basis-URL, redirect-URI’s, een emoji. DASH maakt een OIDC client secret en een RSA-sleutelpaar aan. De app krijgt de publieke sleutel; DASH houdt de private en is het enige dat een token kan ondertekenen.
Stap 2: de app vertrouwt DASH. De connected app voegt de gewone authorization-code flow toe. Dat is hetzelfde protocol als Google en Microsoft spreken, dus elke bibliotheek ondersteunt het al. Bestaande accounts worden één keer gekoppeld, DASH-gebruiker aan lokale gebruiker, en daarna blijft die koppeling staan.
Stap 3: de tegel verschijnt. De gebruiker opent dash.glue.blue en ziet de tools waar hij bij mag, gegroepeerd in secties, met een icoon en een kleur. Klikken en je bent binnen, al ingelogd.
Stap 4: één plek om alles uit te zetten. Zet een gebruiker in DASH op non-actief en elke connected app valt achter hem dicht. Sessies staan in Redis en worden bij elke aanvraag gecontroleerd, dus intrekken werkt onmiddellijk en niet pas “wanneer het token verloopt”.
Wat er echt in zit
Single sign-on met een echt protocol
- Volwaardige OpenID Connect-provider, authorization-code flow, RS256-ondertekende tokens
- Rotatie van refresh tokens met diefstaldetectie: wordt een gestolen token opnieuw gebruikt, dan sneuvelt de hele tokenfamilie
- Audit log per app van elk SSO-event, dus “wanneer logde die daar voor het laatst op in” heeft een antwoord
- Device authorization flow voor alles zonder browser
Een dashboard dat echt een dashboard is
- Tegels voor elke interne tool, gegroepeerd in secties die je zelf benoemt
- Per workspace, zodat een freelancer drie tegels ziet en de financieel verantwoordelijke elf
- Volgorde, iconen, accentkleuren en archivering voor tools die je uitfaseert maar niet wil vergeten
Workspaces en een echt gebruikersoverzicht
- Multi-tenant vanaf de fundering: alle data hoort bij een workspace
- Rollen admin, user en viewer, met uitnodigingen per mail
- Eén overzicht van wie bestaat, waar die bij kan, en wanneer die het laatst gebruikte
Loginopties die mensen ook echt gebruiken
- Wachtwoord, Google, of een passkey
- Met passkeys vervangt de vingerafdruksensor van de laptop het wachtwoord volledig
- Wachtlijstmodus met e-mailverificatie en invite codes, voor als je de deur traag wil openzetten
Feature flags op twee niveaus
- Flags per workspace én per individuele gebruiker, in drie standen: aan, uit, verborgen
- Zet een halfafgewerkte functie live voor één workspace, of voor één persoon, zonder branch en zonder deploy
- Verborgen betekent dat de interface niet eens laat vermoeden dat de functie bestaat
Superadmin voor wie het geheel beheert
- Zicht over elke workspace, elke gebruiker, elke connected app
- Impersonatie, volledig gelogd met start- en eindtijd, zodat support de bug kan reproduceren in plaats van om een screenshot te vragen
- Globale registratieschakelaar, systeeminstellingen, wachtlijstbeheer
API-sleutels en automatisering
- API-sleutels met scope voor scripts en CI
- Een Claude Code-skill, zodat workspaces, apps en flags vanuit een terminal beheerd kunnen worden in plaats van een browser
 Iemand blijft altijd met dat vertreklijstje zitten. Het hoort geen blad papier te zijn.
Voor wie dit werkt
Kleine bedrijven met te veel tools
Je plande niet om zeven interne applicaties te draaien. Het is gewoon gebeurd, één nuttig ding per keer. DASH geeft die zeven tools de voordeur die ze nooit meebrachten, zonder er één te vervangen.
Teams die hun eigen software bouwen
Elke nieuwe interne app kost je een authenticatiesysteem: loginpagina, wachtwoordherstel, e-mailverificatie, sessies. App registreren, standaardflow aansluiten, verder met het stuk dat wél je product is.
DASH maakt van een authenticatiesysteem een configuratiestap in plaats van een sprint.
Wie de offboarding doet
Meestal de officemanager, meestal met een spreadsheet. Eén schakelaar in plaats van zeven beheerpanelen, en een audit log die bewijst dat het gebeurd is.
Gebouwd op echt verkeer
DASH is geen slide. Het is de live identiteitslaag voor de Glueblue-applicaties — de demohosting, het wagenparkplatform, de voorcalculatietool. Ze loggen allemaal via DASH in. Als we zeggen dat een connected app aansluiten een namiddag kost, is dat omdat we het herhaaldelijk deden, er een runbook van schreven, en dat runbook daarna zelf volgden.
De OIDC-implementatie ging door een security-assessment over redirect-URI-validatie, tokenrotatie, sessie-intrekking en het bewaren van secrets. We publiceren de bevindingen aan onszelf en lossen ze op. Minder glamoureus dan een compliance-badge en aanzienlijk nuttiger.
Aan de slag
Maak je nog altijd zeven accounts met de hand aan voor elke nieuwe collega? Hoop je nog altijd dat je elke tool onthield op iemands laatste werkdag?
Zet er een voordeur voor.
Bezoek dash.glue.blue. Registreer je eerste connected app, sluit de standaardflow aan en kijk hoe de tegel verschijnt.
DASH is gebouwd door glue.blue - wij plakken oplossingen op problemen. Permanent.
Klaar voor één login in plaats van zeven? → Aan de slag → Contacteer ons
Geplaatst in: Identiteit, Single Sign-On, Platform, Interne Tools